


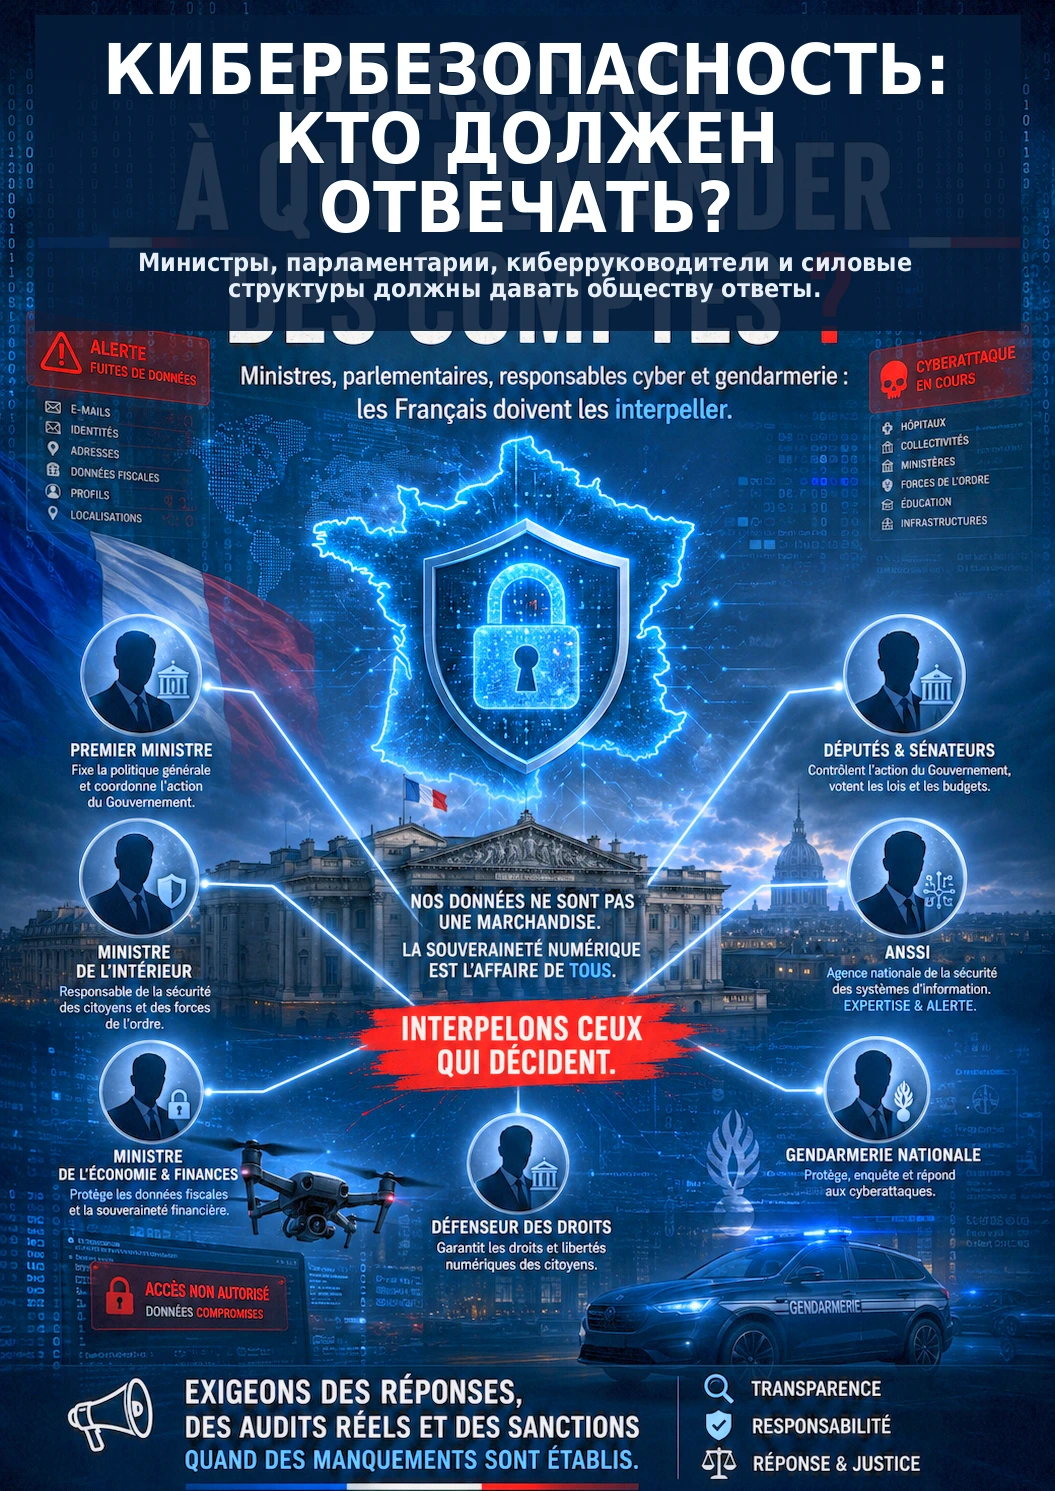
1. Два разных случая, одно и то же структурное предупреждение.
Всего за несколько дней два совершенно разных случая вновь вывели вопрос защиты государственных данных на первый план. Их не следует путать, но сравнение полезно, поскольку они выявляют два взаимодополняющих «слепых пятна»: с одной стороны, злоупотребление законными учетными записями в информационной системе; с другой – возможное раскрытие институциональной информации сторонним цифровым сервисом, расположенным за пределами периметра, непосредственно контролируемого администрацией.
Что касается Управления государственных финансов Франции (DGFiP), Министерство экономики и финансов 14 августа 2026 года подтвердило, что несанкционированный доступ в июне и июле был осуществлен путем подмены учетных данных агента DGFiP и уполномоченного третьего лица. Указанные учетные записи были заблокированы после обнаружения, но проведенные тогда проверки не выявили факта кражи данных. Последующие углубленные расследования установили, что доступ к определенным данным или их извлечение были осуществлены в отношении 678 000 физических и юридических лиц, включая налоговую информацию и, для предприятий, такие данные, как название компании или номер SIREN.
Этот момент имеет решающее значение: злоумышленнику не обязательно взламывать систему, если он получил действительный ключ. Поэтому современная система безопасности должна продолжать функционировать после аутентификации и уметь обнаруживать, когда авторизованная учетная запись внезапно начинает вести себя несовместимо с ее обычным использованием.
Предупреждение DJI SkyPixel выявило еще один тип уязвимости.
16 августа 2026 года FrenchBreaches сообщило о работе исследователя безопасности, касающейся DJI SkyPixel. Согласно этому исследованию, недостаточно защищенная функция позволила идентифицировать как минимум 42 029 учетных записей и связать некоторые адреса электронной почты с общедоступными профилями. Среди идентифицированных государственных адресов был один, заканчивающийся на @gendarmerie.interieur.gouv.fr, который исследователь связывает с подразделением Института криминалистических исследований Национальной жандармерии.
Чтобы внести полную ясность: это не означает, что информационная система Национальной жандармерии была скомпрометирована. Задокументированная уязвимость касается экосистемы DJI SkyPixel. Именно это делает данный случай поучительным. Администрация может укреплять свои собственные серверы и при этом оставаться уязвимой через используемые ею платформы, программное обеспечение, мобильные приложения, облачные сервисы, поставщиков или внешние учетные записи.
2. Реальный рубеж: после аутентификации и за пределами государственной сети.
В течение многих лет значительная часть кибербезопасности строилась вокруг точек входа в систему: пароли, надежная аутентификация, брандмауэры, фильтрация и контроль доступа. Эти средства защиты остаются важными, но их уже недостаточно. Даже если злоумышленник использует совершенно легитимную личность агента или поставщика услуг, система все равно должна уметь обнаруживать, когда, казалось бы, авторизованное использование становится ненормальным.
Агент, который обычно обращается к нескольким десяткам файлов, и чья учетная запись внезапно начинает запрашивать или получать тысячи файлов, не должен автоматически рассматриваться как обычный пользователь только потому, что его пароль верен. Объем работы, время суток, устройство, скорость запросов, конфиденциальность данных, место назначения файлов и особенности использования учетной записи — все это может быть взаимосвязано и инициировать усиленную проверку, когда этого требует контекст.
Цель состоит не в том, чтобы автоматически блокировать все крупномасштабные операции. Некоторые государственные учреждения имеют законные возможности для обработки больших объемов данных. Необходимо провести принципиальное различие: право доступа не является доказательством того, что каждое действие, совершенное с использованием этого права, является законным.
3. Кто должен действовать, кто должен контролировать ситуацию и почему эти должностные лица привлекаются к ответственности?
Требование подотчетности не означает произвольного назначения виновного до того, как станут известны все факты. Это означает определение каждого уровня ответственности, понимание имеющихся в их распоряжении рычагов воздействия и постановку вопросов, которые действительно соответствуют их роли. Иерархия подчинения одновременно является национальной, межведомственной, министерской, оперативной, регулирующей и парламентской. Поэтому цель состоит не просто в перечислении имен, а в том, чтобы показать, кто координирует, кто обеспечивает защиту, кто реагирует на инциденты, кто управляет, кто контролирует и кто может преобразовать извлеченные уроки в обязательства.
На национальном уровне: премьер-министр и SGDSN координируют национальную безопасность.
На вершине межведомственной иерархии премьер-министр Себастьян Лекорну (@SebLecornu) опирается на Secrétariat général de la défense et de la sécurité nationale (SGDSN). Генеральный секретарь Николя Рош, очевидно, не управляет системами каждого министерства; однако SGDSN организует общую координацию обороны и национальной безопасности и под его руководством разработал Национальную стратегию кибербезопасности на 2026-2030 годы. Дорожная карта на 2026-2027 годы, посвященная цифровой безопасности государства, также включает ежемесячный оперативный мониторинг Межведомственным комитетом по мониторингу цифровой безопасности (CINUS), который объединяет цепочки безопасности министерств под эгидой Agence nationale de la sécurité des systèmes d’information (ANSSI). Таким образом, вопрос, рассматриваемый на этом уровне, касается общей согласованности: как уроки, извлеченные из инцидента, затронувшего одно министерство, быстро становятся решениями и требованиями, общими для всего государства?
ANSSI: национальный орган по кибербезопасности и киберзащите
Agence nationale de la sécurité des systèmes d’information (ANSSI; @ANSSI_FR) является национальным органом по кибербезопасности и киберзащите. В настоящее время его возглавляет Винсент Струбель. Его роль носит междисциплинарный характер: защита, понимание угроз, обмен информацией, поддержка заинтересованных сторон и регулирование. Оно не заменяет сотрудников служб безопасности каждого министерства, но именно на этом уровне должны разрабатываться и координироваться общие доктрины, возможности обнаружения, поддержка государственных учреждений и реагирование на крупные цифровые кризисы.
Таким образом, дела DGFiP и SkyPixel поднимают ряд вопросов, непосредственно касающихся ANSSI: как государство обнаруживает, когда аутентифицированная учетная запись внезапно начинает вести себя как злоумышленник; как определяются риски, связанные с услугами и поставщиками третьих сторон; как извлекаются уроки из взлома и передаются другим администрациям; и как проверяется, что рекомендации по безопасности не остаются просто записанными в отчете?
CERT-FR и министерские группы реагирования на инциденты в области информационной безопасности: выявление, координация и реагирование на инциденты.
В рамках национальной структуры CERT-FR является национальным центром реагирования на ИТ-инциденты. Основная реакция на инциденты, затрагивающие министерства и ведомства правительства, а также другие критически важные структуры, осуществляется министерскими группами реагирования на киберугрозы и инциденты в области информационных систем (CSIRT). Эти министерские группы анализируют угрозы в своих соответствующих областях и укрепляют потенциал каждого министерства по выявлению, обнаружению и устранению инцидентов. Таким образом, CERT-FR не является ИТ-отделом каждого министерства; это одно из оперативных звеньев, обеспечивающее обмен информацией об угрозах, координирующее реагирование и предотвращающее повторение одних и тех же действий в других местах без оповещения других государственных ведомств.
Эта архитектура также подчеркивает основополагающий принцип: каждое министерство остается ответственным за безопасность своей зоны ответственности. Реализация опирается на внутренние цепочки безопасности, включая управленческие функции, уполномоченных лиц, сотрудников по информационной безопасности и возможности реагирования министерств. Не все эти внутренние должностные лица публично идентифицируются, но они являются неотъемлемой частью цепочки, по которой должны передаваться оповещения и направляться корректирующие меры.
В Берси: политические власти и руководство Генерального директората по финансовой политике также должны отреагировать.
В деле DGFiP необходимо упомянуть цепочку подчинения, непосредственно задействованную в Министерстве экономики и финансов. Дэвид Амиэль (@Amiel_David_) — министр государственных дел и счетов; Амели Вердье — генеральный директор государственных финансов, чей институциональный аккаунт — @dgfip_officiel. Их присутствие в этой цепочке, очевидно, не означает, что они лично несут ответственность за техническую ошибку. Министр несет политическую ответственность за надзор и ресурсы; генеральный директор несет стратегическую и административную ответственность за DGFiP.
Поэтому им задаются конкретные вопросы: почему первоначальные проверки не смогли сразу выявить факт утечки данных; какие меры были приняты с тех пор для мониторинга аномального поведения и извлечения данных; какие рекомендации были распространены на всю налоговую информационную систему; и кто будет со временем проверять, действительно ли эти исправления работают? В самом пресс-релизе от 14 августа 2026 года признается, что мошеннический доступ осуществлялся с использованием украденных учетных данных и что первоначальные проверки не выявили утечки данных; именно поэтому эта цепочка событий должна быть включена в обсуждение.
Министр внутренних дел: политическая ответственность и распределение ресурсов.
Лоран Нуньес, @NunezLaurent, является министром внутренних дел. Его обязанности явно не заключаются в самостоятельной настройке ИТ-систем; они состоят в определении политических приоритетов, распределении ресурсов, организации цепочки ответственности и обеспечении фактического устранения выявленных структурных уязвимостей. Поэтому вполне уместно задаться вопросом, какую политику применяет министерство в отношении управления цифровыми зависимостями, сторонними сервисами, привилегированным доступом и поставщиками услуг.
Генеральный директор жандармерии: стратегическая ответственность учреждения.
Генерал Юбер Бонно возглавляет Национальную жандармерию. Руководство этим учреждением не означает личной ответственности за каждую техническую ошибку; однако это подразумевает наличие доктрины, организации и механизмов контроля, способных снизить риски для жандармерии, в том числе и те, которые исходят от внешних поставщиков услуг или платформ. Поэтому актуальный вопрос заключается в том, как учреждение определяет свои зависимости, регулирует внешние практики и преобразует инциденты в правила, применимые ко всем его службам.
КИБЕР-МИ: доктрина, устойчивость и преемственность действий государства.
Генерал-майор Патрик Туак (@TouakPatrick) возглавляет Киберкомандование Министерства внутренних дел, COMCYBER-MI. Как сообщает жандармерия, он назвал ключевыми вопросами цифровую независимость, непрерывность действий государства, кражу данных, инструменты обнаружения и цифровую гигиену агентов и поставщиков услуг. Поэтому вопрос, который к нему можно задать, звучит не столько «почему существует эта уязвимость?», сколько «какую доктрину применяет Министерство для идентификации сторонних сервисов, используемых его агентами, мониторинга институциональных учетных записей, открытых извне, выявления аномального поведения и предотвращения несоразмерных последствий локального или внешнего нарушения?»
UNCyber: Оперативный опыт противника
Генерал Эрве Петри командует Национальным киберподразделением жандармерии. Было бы неверно представлять его как ответственного за безопасность всех ИТ-систем жандармерии. В настоящее время структура UNCyber сосредоточена на разведке, расследованиях и технической поддержке, а его миссия заключается в борьбе с киберпреступностью высокого уровня. Но именно поэтому его опыт бесценен: те, кто ежедневно наблюдает, как злоумышленники взламывают учетные записи, используют украденные данные, применяют платформы и обходят меры безопасности, должны уметь сообщать о сценариях, к которым должна быть подготовлена оборона.
CNIL: мониторинг защиты персональных данных и управление случаями их утечки.
Commission nationale de l’informatique et des libertés (CNIL, @CNIL) следует отличать от Agence nationale de la sécurité des systèmes d’information (ANSSI). Оно не отвечает за защиту государственных сетей от кибератак; это независимый орган, ответственный за защиту персональных данных. Его президентом является Мари-Лор Дени. В случае утечки данных, представляющей угрозу для прав и свобод физических лиц, оператор данных обязан, в принципе, уведомить CNIL как можно скорее и, если это возможно, в течение 72 часов с момента обнаружения.
В случае, затрагивающем сотни тысяч людей и специалистов, надзорная роль CNIL (Commission nationale de l’informatique et des libertés) становится абсолютно актуальной: как был задокументирован инцидент; какой анализ рисков был проведен; какая информация была предоставлена заинтересованным лицам; какие корректирующие меры были приняты; и были ли соблюдены обязательства по обеспечению безопасности и защите данных? CNIL не заменяет ни ANSSI, ни министерства; он обеспечивает дополнительный уровень надзора, ориентированный на права физических лиц и обязанности контролера данных.
Парламент: осуществлять мониторинг, заслушивать мнения и преобразовывать выводы в обязательства.
В парламенте Филипп Латомб (@platombe) возглавляет специальный комитет, которому поручено рассмотреть законопроект об устойчивости критической инфраструктуры и укреплении кибербезопасности; Эрик Боторель (@ebothorel) является генеральным докладчиком. Их роль не заключается в том, чтобы нести личную ответственность за прошлые инциденты, но их должность позволяет им рассматривать дела, отслеживать прогресс, вносить поправки в законодательство и требовать гарантий. На этом уровне техническая подготовка может стать юридическим обязательством или механизмом мониторинга.
Таким образом, эта цепочка становится гораздо более понятной: премьер-министр и SGDSN обеспечивают общую координацию; ANSSI обладает национальными полномочиями и отвечает за доктрину кибербезопасности; CERT-FR и министерские CSIRT организуют часть оперативного реагирования на инциденты; каждое министерство остается ответственным за свою сферу деятельности; в Берси министр по государственным делам и счетам и Генеральное управление DGFiP непосредственно отвечают за организацию налоговой системы; в Министерстве внутренних дел министр, Генеральное управление жандармерии и COMCYBER-MI несут свои соответствующие обязанности; UNCyber предоставляет оперативный опыт в борьбе с преступными угрозами; CNIL контролирует защиту персональных данных; наконец, парламент рассматривает, контролирует и может преобразовывать технические уроки в юридические обязательства.
4. Четыре вопроса, которые должны оставаться открытыми до тех пор, пока не будет найден поддающийся проверке ответ.
После того как эта цепочка событий будет выявлена, речь не идет о требованиях чудес или утверждении неуязвимости администрации. Однако вполне законно требовать отслеживаемости принятого решения и предпринятых корректирующих действий.
5. Требовать подотчетности недостаточно: необходимо иметь возможность измерять результаты корректировок.
Слово «аудит» больше не должно быть синонимом простого отчета. Полезный аудит должен выявлять критически важные системы, их владельцев, привилегированные учетные записи, поставщиков услуг, использующих внешние сервисы, потоки конфиденциальных данных, резервные копии, зависимости программного обеспечения и возможности восстановления. Каждой значимой уязвимости следует приоритезировать, назначить оперативного руководителя, установить сроки и отслеживать ее до эффективного устранения.
Управление привилегированным доступом — простой пример. Когда поставщику услуг необходимо работать с конфиденциальной инфраструктурой, постоянный доступ не должен рассматриваться как стандартная практика. Если архитектура это позволяет, доступ может быть назначен конкретным лицам, ограничен только необходимыми ресурсами, строго аутентифицирован, зарегистрирован, предоставлен на определенный период, а затем автоматически отозван. Это не вызывает подозрения у поставщиков услуг; это применение основного принципа: никто не должен сохранять неограниченно больше привилегий, чем ему действительно необходимо.
Та же логика применима к резервному копированию и обеспечению непрерывности работы. Наличие резервной копии, указанной в таблице, еще не гарантирует отказоустойчивость. Ее необходимо восстанавливать в ходе учений, оценивая время, необходимое для восстановления работы сервиса и возможности его функционирования в случае недоступности основного поставщика услуг.
6. Электронное выставление счетов меняет масштаб экономического риска.
С 1 сентября 2026 года все затронутые предприятия должны иметь возможность получать электронные счета-фактуры; крупные и средние предприятия также должны будут выставлять счета-фактуры в этом формате и передавать данные, предусмотренные системой. Министерство экономики указывает, что реформа затрагивает более десяти миллионов субъектов экономики и что обработка счетов-фактур осуществляется через утвержденные платформы.
Было бы карикатурой представлять эту систему как гигантскую единую базу данных, содержащую все французские счета-фактуры. Проблема гораздо сложнее и, в некоторых отношениях, более значима: обширная экосистема будет в больших масштабах циркулировать структурированную информацию о транзакциях, поставщиках, клиентах, суммах и деловых отношениях. Часть данных также передается в государственные органы. Поэтому защита всей этой системы должна рассматриваться не только как вопрос кибербезопасности, но и как вопрос экономической безопасности.
Риск заключается не только в краже одного документа, но и в корреляции между ними. Миллионы, казалось бы, незначительных деталей, в совокупности, могут раскрыть отраслевые зависимости, отношения с поставщиками, уровни активности или бизнес-тенденции. Для киберпреступника, злонамеренного конкурента или иностранной разведывательной службы эта информация может иметь значительную ценность.
7. Искусственный интеллект одновременно ускоряет как атаку, так и защиту.
Технологические изменения делают это размышление еще более актуальным. Компания Anthropic сообщает, что ее партнеры по проекту Glasswing, используя Claude Mythos Preview, к началу июня 2026 года уже выявили более 10 000 серьезных или критических уязвимостей. В предыдущем отчете компания также указывала, что, по оценкам Mythos Preview, в более чем 1000 проанализированных проектах с открытым исходным кодом было обнаружено 6202 серьезные или критические уязвимости. Эти цифры опубликованы Anthropic и должны быть представлены именно так, но они иллюстрируют существенное изменение темпов.
Таким образом, вопрос не в том, заменит ли искусственный интеллект экспертов. Вопрос в том, чтобы понять, что эксперты, обладающие инструментами, способными анализировать код, сравнивать конфигурации и искать уязвимости с очень высокой скоростью, могут получить значительное преимущество перед теми, кто использует те же методы и темпы, что и вчера. Серьезная национальная стратегия должна учитывать возможности завтрашнего дня, а не только вчерашнего.
8. Суверенитет не ограничивается военными секретами.
Статья 410-1 Уголовного кодекса гласит, что к основным интересам нации относятся, в частности, ее безопасность, защита населения и важнейшие элементы ее научно-экономического потенциала. Это, конечно, не означает, что любая утечка данных юридически является нарушением основных интересов нации. Это различие имеет решающее значение.
Однако текст подчеркивает важную политическую реальность: защита страны — это не просто сохранение характеристик ракеты, планов подводной лодки или секретной разведывательной информации. Нация также защищает своих граждан, свой бизнес, свой опыт, свои научные возможности, свой экономический потенциал и цифровую инфраструктуру, от которой сегодня зависит ее функционирование.
9. Парламент обладает и другими рычагами контроля.
Специальный комитет по кибербезопасности — не единственная парламентская точка контакта. Жан-Филипп Танги (@JphTanguy) является членом Комитета по финансам; следовательно, он может вносить свой вклад в надзор за бюджетными ресурсами и действиями Министерства экономики и финансов. Жан-Мишель Жак (@J_M_Jacques) возглавляет Комитет по национальной обороне и вооруженным силам; его полномочия становятся актуальными, когда кибербезопасность пересекается с вопросами вмешательства, суверенитета, гибридной войны или защиты стратегической инфраструктуры. Винсент Кауре (@vincent_caure) возглавляет Комитет по праву; этот комитет вмешивается, когда вопросы безопасности, права, организации государства и парламентского надзора пересекаются.
Повторюсь, речь не идет о том, чтобы просить их настроить брандмауэр. Речь идет о том, чтобы попросить их использовать свои институциональные рычаги: какие ресурсы были выделены, какие предупреждения были выдвинуты, какие рекомендации остались без внимания, какие рынки или зависимости представляют риск, какие сроки установлены и кто отвечает за мониторинг фактического выполнения объявленных корректировок?
10. От критики к предложению: 14 структурных мер и 67 действий.
Критика по-настоящему полезна только тогда, когда она также инициирует дискуссию о возможных решениях. Гражданин, не являющийся гражданином государства, очевидно, не знает всех внутренних ограничений государственных учреждений и не должен заменять тех, кто обладает полномочиями, информацией и оперативным опытом. Но он может работать, документировать, сравнивать и публиковать предложения, чтобы их можно было обсуждать, исправлять, улучшать или принимать.
Цель опубликованной работы по проекту Delta-Sierra заключается в следующем: 14 структурных мер, направленных на обеспечение цифрового суверенитета и развитие искусственного интеллекта, дополненные французской цифровой защитой, включающей 67 оперативных мероприятий. Программа фокусируется, в частности, на защите, обнаружении, ограничении привилегий, аудите, сдерживании, устойчивости и восстановлении.
Полный файл: https://www.delta-sierra.com/france/audit-souverainete-numerique-ia-14-mesures.html (на французском)
Эти предложения не требуют принципиального одобрения; они требуют изучения. Если некоторые из них технически несовершенны, объясните, почему. Если некоторые из них уже существуют, укажите, где они применяются, в каком масштабе и с какими результатами. Если они актуальны, но недостаточно реализованы, определите препятствия. Если существуют лучшие решения, предложите их. И если некоторые предложения могут конкретно усилить защиту граждан, бизнеса и государства, их явно следует принять.
Вывод: требование подотчетности означает требование доказательств справедливости.
Цифровая устойчивость — это не нереалистичное обещание, что ни один злоумышленник никогда не получит доступ. Это архитектура, в которой украденные учетные данные не дают доступа ко всему; скомпрометированная учетная запись не позволяет незаметно получить доступ ко всей базе данных; скомпрометированная рабочая станция не открывает автоматически всю сеть; скомпрометированный поставщик услуг не обладает всеми ключами; внешний сервис не становится слепой зоной; и успешной атаки недостаточно, чтобы навсегда парализовать критически важный сервис.
Требование подотчетности не означает произвольного поиска козла отпущения. Это означает требование от каждого уровня ответственности продемонстрировать, что он сделал, что контролирует, что было исправлено и как это исправление было проверено. После каждого кризиса одни и те же вопросы должны оставаться открытыми до получения поддающегося проверке ответа: какие уязвимости были известны; какие меры уже были приняты; что было фактически исправлено; и кто проверяет после объявлений, действительно ли исправления реализуются?
Именно на основе этих ответных мер, а не на заявлениях, опубликованных после каждого инцидента, следует оценивать подлинную национальную политику цифровой устойчивости.