

El riesgo cibernético de las infraestructuras críticas francesas no es ni desconocido ni reciente. El problema decisivo es el plazo entre la alerta, la decisión, la financiación, la corrección y la verificación sobre el terreno.
Preámbulo: el problema ya no es solo saber, sino actuar
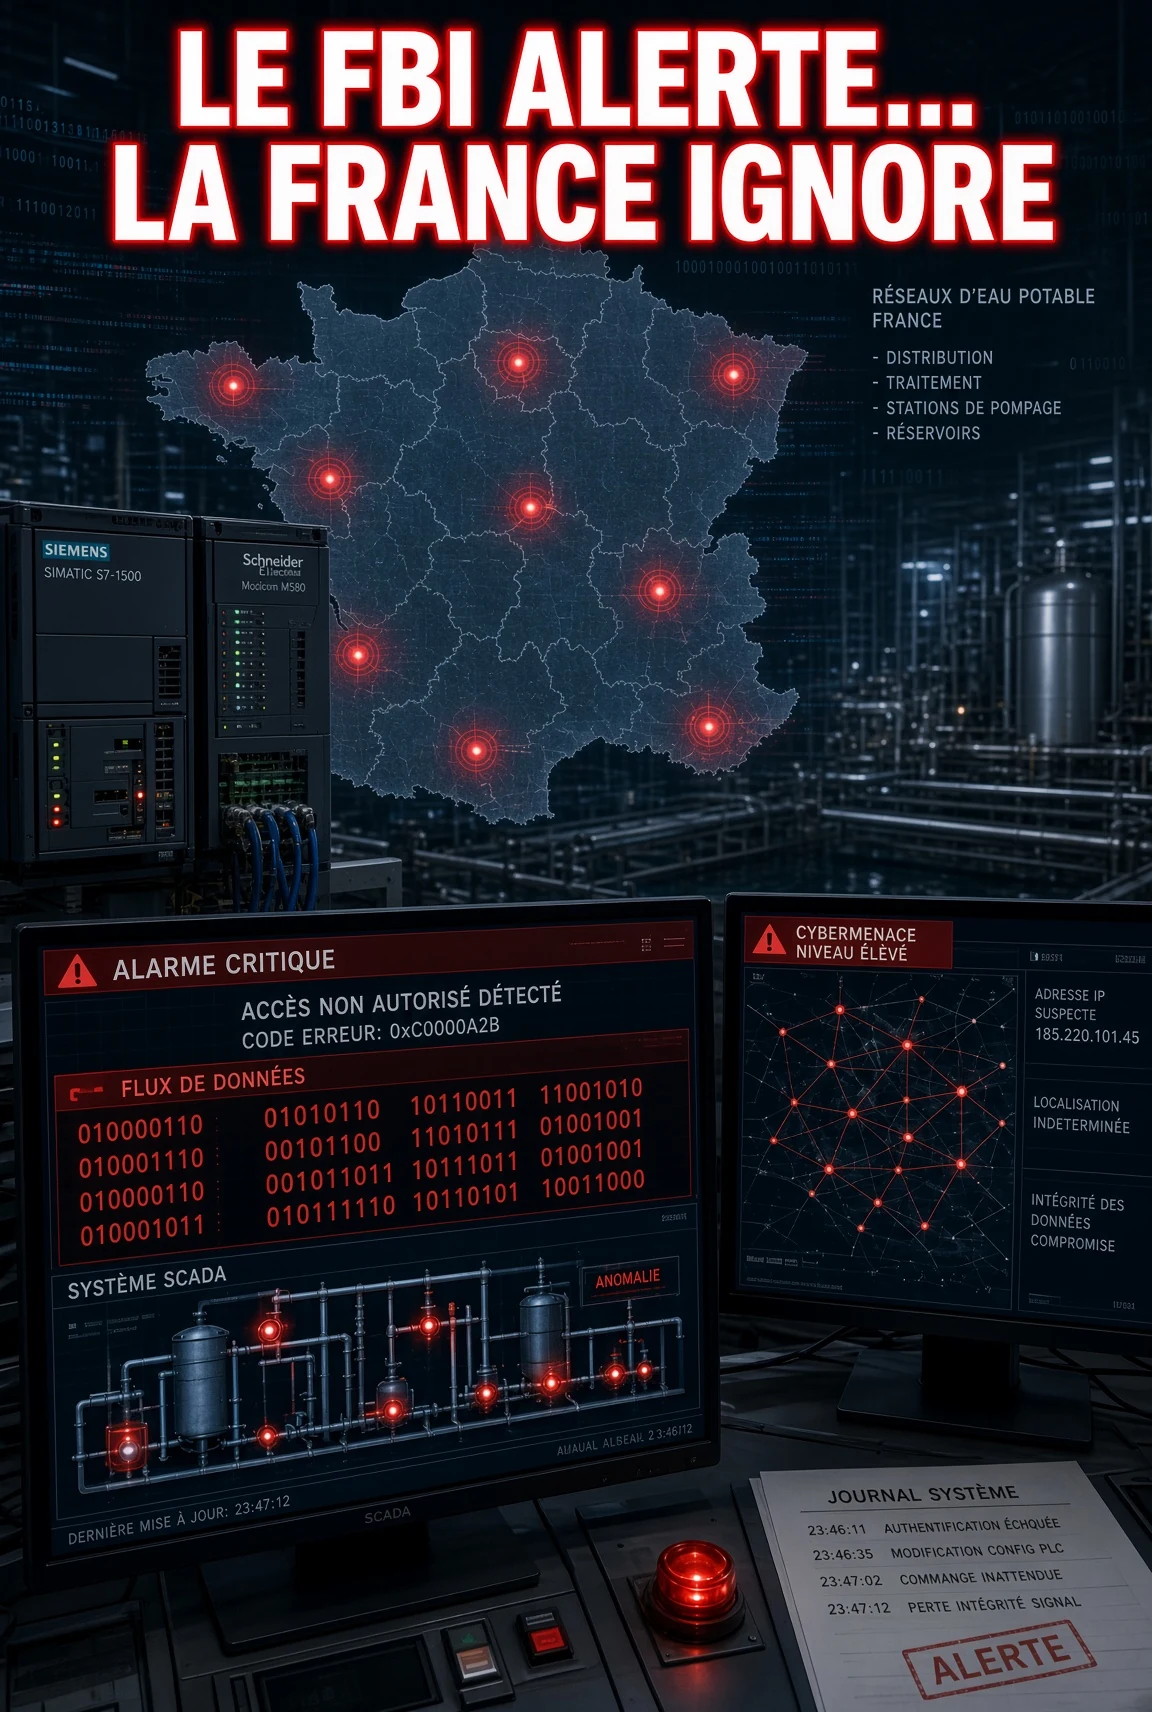
El 21 de agosto de 2026, Le Figaro publica un artículo con un título especialmente inquietante: «Redes de agua pirateadas, fábricas amenazadas… La alerta del FBI que hace planear el fantasma de fallos industriales en Francia». A primera vista, la noticia puede dar la impresión de una amenaza nueva, surgida en Estados Unidos y capaz de cruzar el Atlántico. Sin embargo, una lectura cronológica de los textos franceses, europeos y estadounidenses conduce a una conclusión mucho más incómoda: la vulnerabilidad de los sistemas industriales esenciales no es desconocida, ni reciente, ni carece de precedentes.
Desde hace más de una década, Francia ha construido un marco jurídico de protección de sus operadores vitales. La ANSSI (Agencia Nacional de Seguridad de los Sistemas de Información de Francia) ha documentado incidentes en el sector del agua, equipos expuestos a Internet, instalaciones antiguas y niveles de madurez muy desiguales. La Unión Europea, por su parte, ha adoptado nuevas obligaciones de ciberseguridad y de resiliencia. Sin embargo, algunas transposiciones acumularon tanto retraso que llevaron a Francia ante el Tribunal de Justicia de la Unión Europea. Al mismo tiempo, en el verano de 2026 Estados Unidos informó de ataques contra autómatas de agua que provocaron pérdidas de presión e inundaciones, y después de una campaña activa contra autómatas Siemens S7 mediante, entre otras cosas, scripts de explotación asistidos por inteligencia artificial. [1][2][3][4][9][10][11]
Nota metodológica y jurídica
Este expediente distingue deliberadamente tres niveles. En primer lugar, los hechos establecidos por documentos oficiales o fuentes de prensa identificadas. En segundo lugar, las preguntas políticas que esos hechos vuelven legítimas. En tercer lugar, la opinión editorial de Delta-Sierra. La palabra «incompetencia», cuando se emplea, designa aquí una valoración política sobre la calidad de la dirección, de la decisión o de la ejecución; no constituye la afirmación de un delito ni la imputación de una falta personal al conjunto de los agentes del Estado.
Del mismo modo, este texto no afirma que se haya constatado en Francia un ataque perteneciente a la campaña estadounidense contra los Siemens S7. Las fuentes utilizadas permiten establecer la existencia de una amenaza activa en Estados Unidos, la existencia en Francia de vulnerabilidades estructurales comparables y la existencia de compromisos franceses en los sectores del agua y de la energía. No permiten confundir estos tres elementos. Esta distinción es esencial para la solidez del expediente. [3][8][11][12]
La cronología en una página
| Fecha | Acontecimiento |
|---|---|
| 2013 | La ley de programación militar organiza la protección cibernética de los operadores de importancia vital. [1] |
| 2016 | Una orden específica regula la seguridad de los sistemas de información de importancia vital del sector «Gestión del agua». [2] |
| 2021–2024 | La ANSSI gestiona incidentes que afectan a 46 entidades del sector del agua y documenta vulnerabilidades recurrentes. [3] |
| 17 oct. 2024 | Plazo europeo de transposición de NIS 2 y de la directiva sobre la resiliencia de las entidades críticas. [4][9] |
| 12 mar. 2025 | El Senado aprueba en primera lectura el proyecto francés de transposición y de refuerzo de la resiliencia. [5] |
| Junio de 2025 | El Tribunal de Cuentas francés pide en particular una dirección interministerial reforzada de la respuesta cibernética. [6] |
| 22 ene. 2026 | El CERT-FR sigue constatando compromisos franceses en el agua y la energía y publica recomendaciones de refuerzo. [8] |
| 29 abr. 2026 | La Comisión Europea lleva a Francia ante el TJUE por la directiva relativa a las entidades críticas. [9] |
| 8 jul. 2026 | Nueva demanda ante el TJUE, esta vez por la transposición completa de NIS 2. [4] |
| 30 jul. 2026 | El FBI informa de ataques contra PLC de redes de agua estadounidenses con pérdidas de presión e inundaciones. [10] |
| 19 ago. 2026 | El primer ministro reconoce que pocos ministerios están al nivel requerido; ese mismo día, Estados Unidos alerta sobre los Siemens S7. [11][13] |
| 20 ago. 2026 | Siemens indica no haber detectado ni aumento de los ataques ni vulnerabilidad desconocida; el riesgo se basa sobre todo en errores de configuración ya conocidos. [12] |
| 21 ago. 2026 | El riesgo de fallos industriales llega al debate público francés a través de la prensa nacional. |
Un elemento refuerza aún más la demostración: el 19 de agosto de 2026, el primer ministro Sébastien Lecornu reconoció públicamente que «pocos ministerios están al nivel requerido» en materia de ciberseguridad y pidió la creación de una nueva unidad cibernética dentro de la ANSSI. Ese mismo día, las agencias estadounidenses difundían su alerta sobre los autómatas Siemens S7. Esta coincidencia no prueba un fallo francés en los S7, pero da una nueva dimensión política al debate: el problema de madurez cibernética del Estado se reconoce ahora al más alto nivel.
I. Trece años de alertas y de normas: el escenario no era invisible
18 de diciembre de 2013: Francia reconoce oficialmente la ciberamenaza contra sus infraestructuras vitales
La ley de programación militar del 18 de diciembre de 2013 introduce un conjunto de disposiciones específicas para la protección de las infraestructuras vitales frente a la ciberamenaza. Se confía al primer ministro la definición de la política y la coordinación de la acción del Gobierno en materia de seguridad y defensa de los sistemas de información, mientras que se prevén obligaciones particulares para los operadores cuyo daño grave podría reducir el potencial económico, la seguridad o la capacidad de supervivencia de la nación. [1]
Esta fecha ya impide un primer recurso retórico fácil: el de la sorpresa. En 2013, el Estado considera oficialmente el ciberataque contra una infraestructura esencial como un riesgo estratégico lo bastante serio como para justificar normas específicas. Esto no significa, evidentemente, que se conocieran todas las vulnerabilidades futuras. Significa que el riesgo de compromiso de infraestructuras críticas pertenece desde hace mucho tiempo al ámbito de la seguridad nacional.
17 de junio de 2016: el agua es objeto de normas específicas
Tres años después, una orden específica fija las normas de seguridad y las modalidades de declaración aplicables a los sistemas de información de importancia vital del sector «Gestión del agua». Los operadores afectados deben, en particular, identificar sus sistemas críticos, aplicar normas de seguridad, mantener actualizada su cartografía y declarar a la ANSSI determinadas categorías de incidentes. La orden entró en vigor el 1 de julio de 2016 y sigue vigente en 2026. [2]
El marco jurídico existe, por tanto, desde hace una década. Pero no cubre de manera uniforme todas las instalaciones francesas. La gestión del agua está fragmentada entre municipios, entidades intermunicipales, mancomunidades, servicios de gestión directa, concesionarios privados, integradores y proveedores. Esta heterogeneidad es precisamente uno de los factores de riesgo que la ANSSI subrayará después: un gran operador nacional y un pequeño servicio local no disponen de las mismas competencias, del mismo presupuesto ni de la misma capacidad para sustituir automatismos industriales antiguos.
De 2021 a 2024: los incidentes franceses ya no son teóricos
El 28 de noviembre de 2024, el CERT-FR publica «Sector del agua: estado de la amenaza informática». La agencia indica en él que, entre enero de 2021 y agosto de 2024, 46 entidades del sector de la gestión del agua se vieron afectadas por un incidente informático gestionado por la ANSSI. Describe un sector expuesto a ciberdelincuentes oportunistas, a actores de desestabilización y, en menor medida, a actividades de espionaje o de posicionamiento estratégico. [3]
El diagnóstico técnico es especialmente importante. La ANSSI subraya la herencia de instalaciones a veces antiguas, la dispersión geográfica de los emplazamientos, presupuestos de seguridad a veces escasos, niveles de madurez muy variados e interfaces industriales accesibles desde Internet. La generalización de la telegestión aumenta la superficie de ataque. Los protocolos industriales, concebidos históricamente para la disponibilidad y la sencillez y no para un Internet hostil, pueden presentar protecciones insuficientes en materia de autenticación o de cifrado. [3]
Una interfaz de supervisión o un autómata industrial no es un simple puesto de oficina. Puede controlar una bomba, una válvula, una dosificación química, el nivel de un depósito, una presión o un motor. A partir de ese momento, el ataque informático puede convertirse en un acontecimiento físico. Este giro está en el centro del expediente de 2026.
17 de octubre de 2024: vence el plazo europeo
La directiva NIS 2 y la directiva sobre la resiliencia de las entidades críticas se concibieron para ampliar y homogeneizar las obligaciones de ciberseguridad y de continuidad de los servicios esenciales. La fecha límite de transposición era el 17 de octubre de 2024. Francia no completa su transposición dentro del plazo. Siguen procedimientos europeos, hasta llegar a demandas ante el Tribunal de Justicia de la Unión Europea en 2026. [4][9]
Una ley no detiene por sí sola a un pirata. No sustituye a un cortafuegos, ni a una segmentación de red, ni a una autenticación fuerte. Pero fija el perímetro de los organismos afectados, sus obligaciones, las autoridades de control, los procedimientos de declaración y las consecuencias de un incumplimiento. Cuando el nivel de amenaza aumenta más rápido que la capacidad normativa y operativa, el retraso jurídico se convierte en un factor de retraso en la generalización de la protección.
12 de marzo de 2025: el Senado vota, pero el cronómetro sigue corriendo
El Gobierno presentó un proyecto de ley relativo a la resiliencia de las infraestructuras críticas y al refuerzo de la ciberseguridad. El Senado lo aprobó en primera lectura el 12 de marzo de 2025. El texto prosiguió después su tramitación parlamentaria. El tema está, pues, identificado, trabajado y políticamente reconocido. Es precisamente lo que hace difícil separar la duración del procedimiento del debate sobre la dirección política: la amenaza no suspende su calendario mientras la norma sigue el suyo. [5]
Junio de 2025: el Tribunal de Cuentas pide una dirección interministerial reforzada
En junio de 2025, el Tribunal de Cuentas francés publica un informe dedicado a la respuesta del Estado a las ciberamenazas que pesan sobre los sistemas de información civiles. Reconoce los avances logrados, pero pide en particular una dirección interministerial reforzada, una mejor programación de los medios y una mayor sensibilización de los dirigentes públicos ante los retos cibernéticos. [6]
Esta valoración es especialmente importante para el presente expediente. Muestra que el problema no es solo técnico. Una organización puede contar con buenos ingenieros, buenos analistas y buenas alertas y seguir teniendo una debilidad de gobernanza. Dicho de otro modo, la pregunta ya no es solo «¿vimos el riesgo?», sino «¿quién tiene la autoridad, el presupuesto y el calendario para hacer que se corrija?»
2024: los pequeños municipios revelan una preparación frágil
Un estudio publicado por Cybermalveillance.gouv.fr entre cargos electos y empleados de municipios de menos de 25 000 habitantes revela un nivel de preparación muy desigual. Solo una minoría de los municipios encuestados se declara bien preparada ante un ciberataque, mientras que los medios humanos, presupuestarios y de procedimiento parecen a menudo limitados. Sería abusivo deducir de ello que las redes de agua de estos municipios son necesariamente vulnerables; la encuesta documenta, en cambio, una dificultad estructural de madurez cibernética en el ecosistema territorial. [7]
22 de enero de 2026: la ANSSI sigue constatando compromisos en el agua y la energía
El 22 de enero de 2026, el CERT-FR publica nuevas recomendaciones destinadas a los actores franceses de la energía y del agua. La agencia indica que desde hace varios meses recibe numerosos avisos de ataques dirigidos contra entidades francesas por grupos hacktivistas y que ha constatado varios compromisos en estos sectores. Describe de nuevo equipos accesibles desde Internet, a veces sin autenticación suficiente, a veces protegidos por credenciales por defecto, y protocolos industriales expuestos sin garantías adecuadas. [8]
El CERT-FR llega a recomendar, cuando no puedan desplegarse las medidas mínimas de seguridad, desconectar la instalación de Internet y gestionarla localmente. También informa de un caso que provocó la parada durante varias horas de un parque eólico. Estamos en enero de 2026: estas debilidades elementales no son, por tanto, solo reliquias de informes antiguos; siguen observándose sobre el terreno. [8]
29 de abril y 8 de julio de 2026: dos litigios europeos
El 29 de abril de 2026, la Comisión Europea decide llevar a Francia ante el Tribunal de Justicia de la Unión Europea por la transposición de la directiva sobre la resiliencia de las entidades críticas. El 8 de julio de 2026, una nueva demanda se refiere esta vez a la falta de notificación de una transposición completa de NIS 2. Francia no es el único Estado afectado, lo que impide presentar estos procedimientos como una singularidad francesa. No dejan por ello de constituir un indicador objetivo del retraso acumulado en dos textos directamente relacionados con la ciberseguridad y la resiliencia de los servicios esenciales. [4][9]
30 de julio de 2026: en Estados Unidos, el ataque informático produce efectos físicos
El 30 de julio, el FBI y la Environmental Protection Agency publican una alerta sobre ataques contra autómatas Rockwell Automation / Allen-Bradley MicroLogix 1100 y 1400 en instalaciones de agua y saneamiento de varios estados estadounidenses. Los atacantes acceden a equipos expuestos a Internet, modifican entre otras cosas direcciones IP y contraseñas, y provocan pérdidas de visibilidad o de control. [10]
El punto de inflexión está en los efectos descritos: el FBI informa en particular de pérdidas de presión e inundaciones. Una caída de presión en una red de agua puede, según las circunstancias, favorecer la entrada de agua no tratada en las tuberías. Lo que está en juego ya no es solo la confidencialidad de un dato o la disponibilidad de un programa. Lo cibernético puede modificar las condiciones físicas de un servicio esencial. [10]
19 de agosto de 2026: el mismo día, el Estado reconoce sus debilidades y Estados Unidos alerta sobre los Siemens S7
El 19 de agosto de 2026 es ya una fecha clave. Por un lado, el primer ministro Sébastien Lecornu reconoce, en una carta hecha pública, que «pocos ministerios están al nivel requerido» en materia de ciberseguridad y considera la situación inaceptable. Pide a la ANSSI que constituya una nueva unidad cibernética capaz de dar una respuesta operativa más rápida a los ataques contra el Estado. [13]
«Pocos ministerios están al nivel requerido». — Sébastien Lecornu, primer ministro, 19 de agosto de 2026 [13]
Al otro lado del Atlántico, la NSA, la CISA, el FBI, el Department of Energy y la EPA difunden una alerta conjunta relativa a una amenaza activa contra los autómatas Siemens S7. Las agencias describen actores que utilizan servicios de rastreo de Internet para localizar equipos expuestos o mal protegidos y scripts de explotación generados o asistidos por inteligencia artificial, a veces disfrazados de herramientas de supervisión legítimas. El agua, la energía, la industria manufacturera, la química y la agroalimentación figuran entre los sectores afectados. [11]
Esta simultaneidad no significa, evidentemente, que la carta del primer ministro respondiera a la alerta sobre Siemens, ni que se haya observado una campaña contra los S7 en Francia. Muestra, en cambio, dos realidades que confluyen: en el momento en que la amenaza industrial se profesionaliza y puede acelerarse con la inteligencia artificial, el propio jefe del Gobierno reconoce que el nivel cibernético de numerosos ministerios no es el esperado.
20 de agosto de 2026: Siemens aporta un contrapunto indispensable
Al día siguiente, Siemens indica no haber detectado un aumento del número de ataques contra sus sistemas de control industrial, ni una vulnerabilidad desconocida. La empresa precisa que el aviso estadounidense llama la atención sobre todo sobre la explotación de errores de configuración ya documentados. Este contrapunto debe conservarse: el expediente no debe crear artificialmente la imagen de un nuevo fallo secreto que haría vulnerables por naturaleza a todos los autómatas Siemens. [12]
Paradójicamente, este matiz refuerza más que debilita la cuestión de fondo. Si una parte importante del riesgo se basa en errores de configuración, sistemas directamente expuestos, versiones antiguas o medidas de refuerzo insuficientes, volvemos precisamente al problema que la ANSSI describe desde hace varios años: la dificultad de hacer aplicar en todas partes las reglas básicas, hasta en las instalaciones dispersas y antiguas. [3][8][12]
21 de agosto de 2026: el debate llega a la prensa francesa
Es en este contexto cuando aparece el artículo de Le Figaro que dio origen a este expediente. Tomado aisladamente, el título puede dar la impresión de un riesgo nuevo. Situado en la cronología, se parece más bien al último episodio de una larga serie: marco jurídico desde 2013, normas sectoriales desde 2016, incidentes franceses registrados desde 2021, retrasos europeos a partir de 2024, nuevas constataciones de compromiso en enero de 2026, ataques físicos contra el agua en Estados Unidos en julio, reconocimiento político de debilidades ministeriales y alerta industrial estadounidense en agosto.
El verdadero debate ya no es, por tanto, «¿podíamos saberlo?». Pasa a ser: «ya sabíamos muchas cosas; entre la alerta técnica, la decisión política, la financiación y la verificación sobre el terreno, ¿dónde se pierde el tiempo?»
II. Cuando un servicio extranjero avisa: cuatro precedentes instructivos
Para comprender la dificultad de convertir la inteligencia en acción, hay que salir un momento de la ciberseguridad. La historia reciente ofrece varios precedentes en los que una información extranjera, una señal o un análisis habían circulado antes de un acontecimiento grave. Ninguno de estos casos permite sostener que una alerta bastaba mecánicamente para impedir el acontecimiento. Muestran, en cambio, que recibir una información, interpretarla correctamente y actuar a tiempo son tres operaciones distintas.
2014–2015: el aviso español sobre Ayoub El-Khazzani antes del Thalys
Los trabajos parlamentarios sobre los atentados de 2015 vuelven sobre el caso de Ayoub El-Khazzani. Los servicios franceses habían sido alertados por sus homólogos españoles; el interesado reaparece después en Alemania y luego en Bélgica. El 21 de agosto de 2015 sube al Thalys Ámsterdam–París fuertemente armado y es finalmente reducido por unos pasajeros. [15]
Este expediente no permite concluir que un servicio francés dispusiera de una información operativa suficiente para interceptar con seguridad al autor antes de que pasara a la acción. Revela, sin embargo, el problema de la circulación, la armonización y el aprovechamiento de las señales entre países europeos. Uno de los responsables que comparecieron resumió la dificultad explicando que la información debe poder llegar en tiempo real a un servicio capaz de evaluarla. [15]
2015: Bataclan, Abaaoud, Mostefaï y el «fracaso global de la inteligencia»
Tras los atentados de noviembre de 2015, la comisión de investigación de la Asamblea Nacional analiza la información que tenían los distintos servicios, los intercambios con socios extranjeros y los límites del seguimiento de varios protagonistas. Las comparecencias muestran un conocimiento parcial de ciertas redes y dificultades para seguir a individuos que circulaban entre Siria, Bélgica, Turquía, Grecia y Francia. [14]
«Los atentados de 2015 representan un fracaso global de la inteligencia». — Patrick Calvar, entonces director general de la DGSI [14]
Esta frase es importante porque procede del propio responsable del servicio. No significa que los agentes no trabajaran ni que fueran individualmente «incompetentes». Significa que un sistema complejo puede fallar a pesar de la información, la vigilancia y la cooperación existentes. Es exactamente la distinción que hay que mantener cuando se examinan hoy las infraestructuras críticas: criticar la cadena de decisión no equivale a despreciar a los profesionales que producen las alertas.
2021–2022: Estados Unidos anticipa la invasión rusa de Ucrania con más firmeza que París
Antes de la invasión rusa de Ucrania, Estados Unidos y el Reino Unido adoptan una lectura mucho más alarmista de las concentraciones de fuerzas rusas. Los servicios franceses disponen de información aliada, pero interpretan de otro modo las intenciones de Moscú. Tras el estallido de la guerra, el jefe del Estado Mayor de los ejércitos franceses, el general Thierry Burkhard, reconoce públicamente que los estadounidenses habían previsto correctamente el ataque. [24]
«Los estadounidenses decían que los rusos iban a atacar; tenían razón». — General Thierry Burkhard, marzo de 2022 [24]
Este precedente es especialmente útil porque no se refiere a la transmisión de la información, sino a su interpretación. La inteligencia no es solo un flujo de datos. Debe transformarse en una valoración y después en una decisión. Una información exacta puede, por tanto, perder su valor si se filtra a través de un marco de análisis demasiado tranquilizador o demasiado rígido.
2017: MacronLeaks, el contraejemplo que prueba que la cooperación puede funcionar
Para ser intelectualmente honestos, también hay que examinar los casos en que la cadena funciona. Antes de las elecciones presidenciales francesas de 2017, las alertas estadounidenses y francesas sobre operaciones de influencia e intentos de intrusión contra la campaña de Emmanuel Macron llevan a una preparación reforzada. Cuando finalmente se difunden correos y documentos poco antes de la segunda vuelta, las medidas adoptadas por las autoridades, los medios y la campaña contribuyen a limitar el efecto de la operación. [17]
Este contraejemplo es fundamental. Impide sostener que la cooperación internacional o la inteligencia sean intrínsecamente ineficaces. Pueden producir un resultado concreto cuando la alerta se comprende, las responsabilidades están claras y las medidas se preparan a tiempo. La pregunta se vuelve entonces más exigente: ¿por qué esta transformación de la alerta en acción funciona en algunos casos y no lo bastante rápido en otros?
III. ¿Para qué sirve la inteligencia si el último kilómetro de la decisión no sigue?
La inteligencia existe para ayudar a decidir
La DGSI (servicio francés de inteligencia interior) incluye entre sus misiones la búsqueda, la centralización y el aprovechamiento de la información que interesa a la seguridad nacional y a los intereses fundamentales de la nación. La Coordinación Nacional de la Inteligencia y de la Lucha contra el Terrorismo se encarga de favorecer la coherencia de la acción de los servicios y la información del presidente de la República. El principio es claro: la inteligencia no tiene como finalidad producir bonitos informes confidenciales, sino iluminar la decisión. [18][19]
En el ámbito cibernético, el ecosistema también es considerable: ANSSI, CERT-FR, servicios de inteligencia, ministerios, autoridades judiciales, operadores, CSIRT sectoriales, socios europeos y aliados. La ANSSI participa en las redes europeas de intercambio y Francia preside en 2026 el grupo de trabajo de ciberseguridad del G7. Los canales de cooperación existen, por tanto. [25][26]
El «último kilómetro» de la seguridad nacional
El punto débil puede situarse entre la detección y la corrección. Un experto identifica una interfaz expuesta. Una nota sube por la cadena. Se publica una recomendación. Después hay que determinar quién paga, quién decide, quién impone, quién planifica la parada de la instalación, quién sustituye un autómata de veinte años, quién verifica al proveedor, quién controla la aplicación de la medida y quién asume la responsabilidad de una interrupción temporal del servicio para evitar un riesgo más grave.
Es lo que podría llamarse el último kilómetro de la seguridad nacional. Una cadena de inteligencia puede ser técnicamente excelente y perder parte de su utilidad si no se recorre el último kilómetro. En el sector del agua, la dispersión de los actores hace este problema especialmente visible: el Estado puede alertar, pero la corrección concreta puede depender de un municipio, de un servicio de gestión directa, de un concesionario, de un proveedor industrial o de un presupuesto votado localmente.
¿Por qué tanto esfuerzo si la decisión no sigue?
La pregunta puede parecer provocadora, pero merece formularse. Francia moviliza analistas, ingenieros, policías, militares, diplomáticos, magistrados, centros operativos y medios técnicos considerables para detectar las amenazas lo antes posible. Este gasto solo tiene sentido si la ventaja informativa obtenida permite ganar tiempo al adversario.
Ahora bien, el adversario no necesita ni una votación presupuestaria, ni una circular interministerial, ni una reunión de validación para probar una configuración vulnerable descubierta en Internet. La inteligencia artificial reduce aún más el coste de ciertas etapas de investigación, de escritura de scripts y de adaptación de herramientas. El peligro no es solo que el atacante se vuelva más poderoso; es que su ciclo de decisión se vuelva infinitamente más corto que el del defensor. [11]
Si la información llega rápido pero la acción llega despacio, el Estado puede encontrarse en una situación paradójica: mejor informado que antes, pero incapaz de convertir ese conocimiento en reducción del riesgo con la suficiente rapidez. El problema es entonces menos la falta de inteligencia que la organización de la voluntad.
IV. ¿Se puede hablar de «incompetencia política»?
El término es severo. Utilizado como acusación personal y general, sería intelectualmente perezoso. Utilizado como valoración política sobre resultados medibles, puede sin embargo discutirse. Cuatro elementos objetivos alimentan hoy esta pregunta.
1. El propio primer ministro reconoce un nivel ministerial insuficiente
El 19 de agosto de 2026, el jefe del Gobierno afirma que pocos ministerios están al nivel requerido en materia de ciberseguridad y considera inaceptable esta situación. Esta declaración tiene un peso especial: no procede ni de la oposición, ni de un columnista, ni de un activista. Procede del responsable de la coordinación del Gobierno, en el mismo momento en que el Estado acaba de sufrir varios ataques importantes. [13]
Es, por tanto, difícil sostener que la crítica a una falta de preparación cibernética del Estado sea puramente polémica. La constatación existe en la cúspide del poder ejecutivo. La cuestión política consiste en preguntar por qué hubo que esperar a 2026, tras años de informes, para que esta insuficiencia se formulara con tanta claridad.
2. El Tribunal de Cuentas señala la gobernanza, los medios y la dirección
El Tribunal de Cuentas no se limita a enumerar vulnerabilidades técnicas. Pide una dirección interministerial reforzada, una mejor programación de los medios y una mayor implicación de los dirigentes. Cuando la institución encargada de evaluar la acción pública insiste en la gobernanza, el debate sobre la competencia política deja de ser una simple cuestión de tono. [6]
3. Los retrasos europeos llegan a los tribunales
En 2026, Francia fue llevada ante el Tribunal de Justicia de la Unión Europea en dos asuntos relacionados con la ciberseguridad y la resiliencia de las entidades críticas. Francia no está sola, pero estos procedimientos constituyen un hecho administrativo y político objetivable. Muestran que, entre el acuerdo europeo sobre los objetivos y su traducción completa al derecho nacional, el calendario no se cumplió. [4][9]
4. Se siguen constatando debilidades elementales
Por último, en 2026 la ANSSI sigue teniendo que recordar principios tan fundamentales como no exponer directamente a Internet equipos industriales sensibles, suprimir las contraseñas por defecto, utilizar mecanismos de acceso seguros y, cuando sea necesario, desconectarse de Internet. Estas reglas no son nuevas: la CISA y Siemens las repiten desde hace años en sus avisos sobre sistemas industriales. [8][21][22]
Tomado aisladamente, ninguno de estos elementos prueba una «incompetencia» global del Estado. Tomados en conjunto, permiten una valoración política mucho más precisa: existe una dificultad persistente de gobernanza, de homogeneización y de aplicación que puede calificarse de incompetencia política cuando los responsables disponen de la alerta, la autoridad y el tiempo necesarios pero no logran obtener la corrección efectiva.
Una palabra sobre los agentes y los servicios: no equivocarse de blanco
Este expediente sería injusto si dirigiera la crítica contra la ANSSI, los agentes de la DGSI, los ingenieros, los policías o los militares simplemente porque pertenecen al Estado. Los documentos citados muestran precisamente que muchos de ellos alertan. El propio Patrick Calvar habló de fracaso de la inteligencia después de 2015. El Tribunal de Cuentas formula recomendaciones. La ANSSI publica avisos que hacen visibles las vulnerabilidades. La crítica política empieza precisamente allí donde la pericia no se transforma suficientemente en decisión, en medios y en obligación. [3][6][8][14]
V. Seguridad del agua, de la energía y de la industria: un reto directamente ligado a los intereses fundamentales de la nación
El artículo 410-1 del Código Penal francés define de forma amplia los intereses fundamentales de la nación. Abarca en particular la independencia nacional, la integridad del territorio, la seguridad, los medios de la defensa y de la diplomacia, la protección de la población, el equilibrio del medio ambiente y los elementos esenciales del potencial científico y económico del país. [20]
Esta definición resuena directamente con las infraestructuras examinadas aquí. El agua concierne a la protección de la población. La energía condiciona la continuidad económica y la seguridad. Los procesos industriales forman parte del potencial económico. Las redes digitales irrigan ya todos estos sectores.
Sin embargo, hay que mantener una distinción jurídica fundamental: afirmar que una mala política contribuye a exponer los intereses fundamentales de la nación no significa que un responsable cometa penalmente un «atentado contra los intereses fundamentales de la nación». Un delito supone un texto preciso, elementos constitutivos y pruebas. El presente expediente trata de la responsabilidad política y administrativa, no de la imputación de un crimen o un delito.
VI. Las preguntas a las que el Estado debería responder públicamente
- ¿Cuántos autómatas industriales utilizados en las redes francesas de agua y saneamiento siguen siendo accesibles directa o indirectamente desde Internet?
- ¿Cuántos están protegidos únicamente por mecanismos que hoy se consideran insuficientes o por credenciales por defecto?
- ¿Qué inventario nacional existe de los autómatas utilizados en las infraestructuras esenciales y qué parte de ese inventario se mantiene actualizada?
- Tras la alerta estadounidense del 30 de julio de 2026, ¿qué verificaciones se pidieron a los operadores franceses del agua?
- Tras la alerta del 19 de agosto de 2026 sobre los Siemens S7, ¿qué instrucciones se transmitieron a los operadores franceses y en qué plazos?
- ¿Se intercambió información técnica no pública entre servicios estadounidenses y franceses sobre esta campaña? En caso afirmativo, ¿en qué fecha y con qué autoridades?
- ¿Qué organismo verifica que las recomendaciones de la ANSSI se aplican efectivamente en las pequeñas estructuras que no dependen directamente del régimen histórico de los operadores de importancia vital (OIV)?
- ¿Quién financia la sustitución de un autómata industrial obsoleto cuando un pequeño municipio no dispone de los recursos necesarios?
- ¿Cuántos operadores pueden pasar a un funcionamiento manual o degradado si su sistema de supervisión se ve comprometido?
- ¿Quién asume, en última instancia, la responsabilidad de verificar que una alerta se ha convertido en una corrección y que esa corrección se ha controlado?
Responder a estas preguntas sería más útil que una declaración general afirmando que «los servicios están movilizados». La movilización no es el resultado. El resultado se mide por la desaparición de la vulnerabilidad, la capacidad de detectar una intrusión, la continuidad del servicio y el tiempo necesario para volver a un estado seguro.
VII. ¿Hay alguien pilotando el avión?
Sería falso escribir que el Estado no hace nada. Francia dispone de una agencia nacional competente, de servicios de inteligencia poderosos, de una cooperación europea e internacional activa, de textos jurídicos, de mecanismos de declaración y de numerosos profesionales que trabajan a diario para reducir los riesgos. El problema es precisamente que esta arquitectura impresionante convive todavía con debilidades que sus propias instituciones describen desde hace varios años.
Lo que inquieta no es la ausencia de informes, sino su acumulación. No es la ausencia de alertas, sino su repetición. No es la ausencia de cooperación internacional, sino la incertidumbre sobre la rapidez con que ciertas informaciones se convierten en una acción verificable sobre el terreno. Y no es la ausencia de competencia técnica, sino la cuestión de la competencia política para jerarquizar, financiar, imponer y controlar.
En un Estado moderno, la inteligencia sirve para ganar tiempo. Si hay que esperar a que se explote una vulnerabilidad conocida, a que se roben datos o a que se perturbe un proceso físico para desbloquear la decisión que debería haberse tomado antes, entonces la ventaja que aportaba la inteligencia se ha perdido en gran parte.
El verdadero escándalo no sería que mañana se explotara una vulnerabilidad desconocida. Ningún Estado puede prometer el riesgo cero. El verdadero escándalo sería que una red de agua, una instalación energética o una fábrica francesa sufriera graves consecuencias por una debilidad ya identificada, señalada y documentada desde hace años.
@ANSSI_FR @gouvernementFR @Ecologie_Gouv
Hola, ¿hay alguien en la cadena de mando?
Y en cuanto a la DGSI, puesto que la inteligencia sirve oficialmente para iluminar la decisión política, ¿nadie podría enviarles un pequeño SMS del estilo: «Jefes, ¡despierten!»?
Lo sabíamos. Entonces, entre el momento en que la información sube y el momento en que la vulnerabilidad se corrige realmente, ¿quién pilota?
Fuentes y referencias
Fuentes primarias, institucionales y de prensa utilizadas en el expediente.
- [1] Légifrance — Ley n.º 2013-1168 de 18 de diciembre de 2013, capítulo relativo a la protección de las infraestructuras vitales frente a la ciberamenaza.
- [2] Légifrance — Orden de 17 de junio de 2016 relativa a los sistemas de información de importancia vital del sector «Gestión del agua».
- [3] ANSSI / CERT-FR — Sector del agua: estado de la amenaza informática, CERTFR-2024-CTI-011, 28 de noviembre de 2024.
- [4] Comisión Europea — Recurso de 8 de julio de 2026 relativo a la transposición de NIS 2 por Francia y otros tres Estados.
- [5] Senado francés — Proyecto de ley relativo a la resiliencia de las infraestructuras críticas y al refuerzo de la ciberseguridad, expediente legislativo.
- [6] Tribunal de Cuentas francés — La respuesta del Estado a las ciberamenazas sobre los sistemas de información civiles, junio de 2025.
- [7] Cybermalveillance.gouv.fr — Estudio de 2024 sobre la ciberseguridad de los municipios de menos de 25 000 habitantes.
- [8] ANSSI / CERT-FR — Recomendaciones para los actores de los sectores de la energía y del agua, CERTFR-2025-DUR-003.
- [9] Comisión Europea — Paquete de infracciones de 29 de abril de 2026: demanda ante el TJUE relativa a la directiva sobre la resiliencia de las entidades críticas.
- [10] FBI — Malicious cyber actors targeting water and wastewater sector Internet-facing PLCs, 30 de julio de 2026.
- [11] WaterISAC — Joint Cybersecurity Advisory – Active Targeting of Siemens S7 PLCs, síntesis de la alerta interinstitucional estadounidense.
- [12] Reuters / Boursorama — Reacción de Siemens a la alerta estadounidense: ni aumento detectado de los ataques ni vulnerabilidad desconocida, 20 de agosto de 2026.
- [13] TF1 Info / AFP — Sébastien Lecornu: «Pocos ministerios están al nivel requerido» en ciberseguridad, 19 de agosto de 2026.
- [14] Asamblea Nacional — Informe de investigación sobre los medios empleados por el Estado para luchar contra el terrorismo desde el 7 de enero de 2015.
- [15] Asamblea Nacional — Comparecencia sobre la cooperación y la inteligencia: caso del Thalys y aviso español sobre Ayoub El-Khazzani.
- [16] Asamblea Nacional — Informe de seguimiento de las conclusiones de la comisión de investigación sobre los atentados de 2015.
- [17] U.S. Senate / Congress — Informe sobre la injerencia rusa y la experiencia francesa en las elecciones presidenciales de 2017.
- [18] DGSI — Presentación oficial de las misiones de la Dirección General de Seguridad Interior.
- [19] Elíseo — Coordinación Nacional de la Inteligencia y de la Lucha contra el Terrorismo: misiones de coordinación y de ayuda a la decisión.
- [20] Légifrance — Código Penal, artículo 410-1: definición de los intereses fundamentales de la nación.
- [21] CISA — Siemens SIMATIC S7-1200 CPUs, aviso industrial de 21 de enero de 2025.
- [22] CISA — Siemens SIMATIC S7-1200 y S7-1500 CPU Families: aviso de seguridad y recomendaciones de aislamiento de red.
- [23] Asamblea Nacional — Sesión de 5 de mayo de 2026: debate sobre las fragilidades cibernéticas del Estado tras el ataque contra la ANTS.
- [24] Le Monde — Entrevista con el general Thierry Burkhard sobre las divergencias de análisis antes de la invasión rusa de Ucrania, marzo de 2022.
- [25] ANSSI — Informe de actividad 2025 y cooperación con los CSIRT franceses y europeos.
- [26] ANSSI — Presidencia francesa del grupo de trabajo de ciberseguridad del G7 en 2026.